Voor passanten die zich liever door een video laten informeren hierbij de informatie die hieronder te vinden is ook nog eens per video door niemand anders dan Max Schrems van NOYB. Hij weet er sowieso veel meer van dan ik:
Hef de Autoriteit Persoonsgegevens maar op
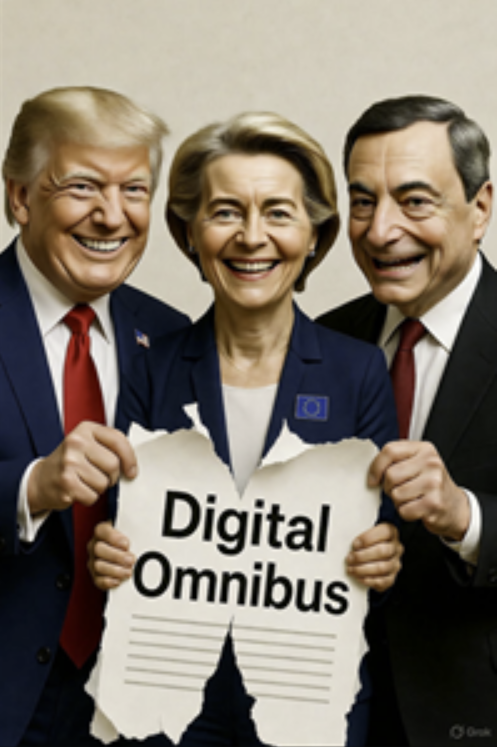
De Digital Omnibus is (onder meer) een poging om onderliggende wetgeving (o.a. AVG/GDPR) te vereenvoudigen. Een bijzonder prangende vraag (deze week wordt hierover besloten) is of onderstaande toevoeging aan Artikel 88c van de GDPR als een vereenvoudiging moet worden gezien (Art. 88c/88bis paragraaf 1 GDPR):
The processing of personal data for the training and technical operation of an AI system as defined in Article 3, point (1), of Regulation (EU) 2024/1689 or an AI model shall be presumed as a legitimate interest within the meaning of this provision.
EU gooit Europese burger voor de Big Tech bus
The Irish Times publiceerde maandagochtend een artikel waardoor mijn schaarse nekharen recht overeind gingen staan:
Proposals aimed at simplifying digital regulations in the European Union would weaken existing privacy regulations, opening the floodgates for artificial intelligence (AI) companies to access European users’ data virtually unrestricted, privacy campaigners have claimed.
Zijn we wakker?! Mooi, dan kan je onderstaande alinea’s met een wakkere blik innemen:
EU Code of Practice on marking and labelling AI-generated content
De regelfabriek van de EU heeft weer eens een document gepubliceerd dat relevant kan zijn voor het HR Tech en recruiment domein: Code of Practice on marking and labelling AI-generated content. Voordat je geeuwend wegklikt, is het misschien goed om toch de moed bijeen te rapen om nog een stukje door te lezen. Kennis is macht…
Het hoofddoel van de Code of Practice is het beschermen van burgers tegen misleiding door kunstmatige intelligentie (AI). Het moet voor iedereen in één oogopslag duidelijk maken of tekst, beeld of geluid door een mens of door een computer is gemaakt. Daarvoor heeft de Code of Practice drie doelen:
Transparantie voor de consument: Zorgen dat u direct weet wanneer u met een AI-chatbot praat, of wanneer een foto of video die u online ziet een ‘deepfake’ is.
Bestrijden van nepnieuws: Voorkomen dat gemanipuleerde media zich ongemerkt verspreiden. Dit gebeurt door AI-content te koppelen met herkenbare labels of onzichtbare digitale watermerken.
Een praktisch ‘kookboek’ voor bedrijven: De wet zegt wat er moet gebeuren (transparantie), deze Code legt bedrijven heel concreet uit hoe ze dat technisch moeten aanpakken. Bedrijven die de Code vrijwillig volgen, weten zeker dat ze aan de wet voldoen.
Recht van inzage van de betrokkene, hoe gaat dat in de praktijk?
De titel van dit artikel betreft artikel 15 van de AVG (Algemene Verordening Gegevensbescherming). En dit artikel stelt het volgende:
De betrokkene heeft het recht om van de verwerkingsverantwoordelijke uitsluitsel te verkrijgen over het al dan niet verwerken van hem betreffende persoonsgegevens en, wanneer dat het geval is, om inzage te verkrijgen van die persoonsgegevens en van de volgende informatie:
b) de betrokken categorieën van persoonsgegevens;
c) de ontvangers of categorieën van ontvangers aan wie de persoonsgegevens zijn of zullen worden verstrekt, met name ontvangers in derde landen of internationale organisaties;
d) indien mogelijk, de periode gedurende welke de persoonsgegevens naar verwachting zullen worden opgeslagen, of indien dat niet mogelijk is, de criteria om die termijn te bepalen;
Implementatie AI Act – hoog risico eind 2027…
Inderdaad, de implementatie van dit deel van de AI Act stond oorspronkelijk gepland voor medio dit jaar, maar het Europees Parlement heeft (onder meer) gestemd voor een uitstel van die implementatie naar 2 december 2027. En nou maar hopen dat die deadline wel wordt gehaald.
MEPs proposed that the activation of high-risk AI systems – including those involving biometrics, used in critical infrastructure, education, employment, essential services, law enforcement, justice or border management – be delayed until 2 December 2027.
De Digital Omnibus is daarmee ook aangenomen, en dat heeft (grote) gevolgen voor de privacy. Ik kom hier later nog op terug. Voorlopig kunnen we stellen dat de Amerikaanse lobbykracht in combinatie met de man met de vissenogen glansrijk hebben gewonnen.
Zeer slechte dingen komen in drieën
Is er iemand die deze blog posting nog op het netvlies heeft staan: Waarom oersaai ook vernietigend kan zijn voor onze privacy? Het gaat over een opvallende benoeming bij Ierse privacywaakhond (DPC), namelijk die van Ms. Niamh Sweeney als Commissioner for Data Protection (september 2025). Noyb had toendertijd een vernietigend oordeel over deze benoeming:
The DPC is the EU lead privacy regulator for most US Big Tech (such as Google, Microsoft or Meta) and was already notoriously pro-business. Prior to being entrusted with the responsibility of regulating US Big Tech, Sweeney spent more than 6 years at Meta. For 3.5 of those years, she was head of public policy at Facebook, Ireland, before becoming director of public policy for Europe at WhatsApp. With this appointment, the Irish government does not even pretend to care about enforcing EU law anymore. US Big Tech now officially policing itself.
De rubberen ruggengraat van de EU
Ik weet niet of er iemand binnen de EU onder de indruk is van de daadkracht en standvastigheid van onze niet-gekozen Europese vertegenwoordigers (Von der Leyen c.s.) maar ik heb een donkerbruin vermoeden. De rol van de EU bij de groter wordende geopolitieke spanningen is die van een figurant met afasie, en zelfs dat is nog een belediging voor figuranten met afasie, waarvoor mijn oprechte verontschuldingen.
Wanneer het gaat om het reguleren van technologie en het vaststellen van normen voor gegevensbescherming en AI lijkt Europa ondertussen ook het laffe hoofd in de schoot te hebben geworpen. Waar het eens de ambitie leek om een leidende rol te spelen bij de regulering van technologie en wereldwijde normen zou vaststellen voor gegevensbescherming en AI “dicteert Washington nu het tempo van de deregulering in Europa.”
Data subjects misbruiken privacywetgeving. Schande!
Vandaag verscheen er een artikel in het Financieele Dagblad (FD) met de titel Juristen zien dat privacywetgeving wordt misbruikt. Met in het achterhoofd het grootschalige en groeiende (denk disposition data) misbruik van persoonsgegevens zette ik met een blij gemoed mijn leesbril op. Om vervolgens al door de tweede zin van artikel als een plumpudding ineen te zijgen:
Verzoek om inzicht in persoonsgegevens zou steeds vaker worden ingezet als verdienmodel
Krijg nou tandjes!? Alsof de Digital Omnibus nog niet voldoende schade lijkt aan te gaan brengen aan de privacywetgeving… We gaan data subjects (a.k.a. data slaven) een beetje bashen. Want die arme, arme webwinkels krijgen “steeds vaker”:
een verzoek [van een consument] om inzicht te krijgen in de persoonsgegevens die worden gebruikt en het doel waarmee dat gebeurt.
People aggregators vinden een nieuwe en ongetwijfeld eveneens onrechtmatige niche
People aggregators zijn juridische abberaties (binnen de EU) van het soort dat publiek beschikbare persoonsgegevens als fair game ziet. Daar kan je natuurlijk schouderophalend op reageren, tot je met de negatieve consequenties van dit soort tools wordt geconfronteerd. Maar dan is het te laat. Voor de niet-ingevoerden: people aggregators zijn stofzuigers van publiek beschikbare persoonsgegevens die vervolgens de data van eenzelfde persoon over verschillende bronnen bij elkaar brengt om tot een zo volledig mogelijk beeld van dat individu te komen. Rete interessant voor, ja, voor iedereen die een zeer rekkelijk begrip van privacy toepast. Ik heb ondertussen de nodige tijd en energie aan people aggregators besteed, en het domein schijnt nog altijd te groeien (Whitebridge revisited, revisited…, Whitebridge, revisited…, Een people aggregator uit Litouwen: Whitebridge), terwijl het ondertussen al best als heel groot kan worden gezien: